生成AIの情報漏洩が起きる仕組みと事例|業務で安全に運用するための防止策
この記事の結論
生成AIの情報漏洩は、入力データの学習利用・外部送信・誤入力・シャドーAI・ベンダー側の障害といった複数の経路で起こります。
個人向けサービスと法人向けサービスではデータの扱いが大きく異なるため、利用経路を契約管理できるサービスへ集約し、社内ゲートウェイやRAGによる閉域構成で機密データを守ることが現実的な防止策です。
利用を全面禁止すると、私物アカウントでの利用(シャドーAI)を招きやすくなります。「禁止」ではなく「安全に使える環境の用意」が対策の出発点です。
- 生成AIの情報漏洩が起きる仕組みと主要なリスク経路
- 実際に起きた生成AIの情報漏洩事例と、そこから学べる教訓
- 個人向けと法人向けの生成AIサービスでデータ利用ポリシーがどう違うか
- 自社の業務で情報漏洩を防ぐための構成設計と運用上のポイント
- 1,290名規模で生成AIを業務利用するCLINKSの自社対策
- 情報漏洩が起きてしまった場合の初動対応
「生成AIを業務で使いたいが、機密情報が漏れないか不安だ」
「経営からは活用を求められるが、何を許可し何を禁止すべきか決めきれない」
情報システム部門やDX推進の担当者から、こうしたご相談を多くいただきます。
実際、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」組織編では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました。
また、デル・テクノロジーズが2026年9月に発表した調査では、回答者の78.5%が過去1年に生成AIに関わるセキュリティの問題を経験し、その中で最も多かったのが情報漏えい(20.2%)でした(出典:ビジネス+IT)。
情報システムやセキュリティを担当する立場では、生成AIの利用を止めるよりも、安全に使える環境を整える判断が求められます。
そこで本記事では、全社員1,290名規模(※2026年6月時点)で生成AIの業務活用を行っているCLINKSが、AIによる情報漏洩が発生する仕組みを経路ごとに分解し、実際の事例と、サービスごとのポリシー差分、社内に実装すべき構成例を整理します。
読み終えたとき、自社で何を許可し何を統制すべきかの判断軸が手元に残るはずです。
なお、構成設計や閉域環境の構築を自社だけで進めるのが難しい場合は、CLINKSのAI受託開発チームにご相談いただけます。
目次
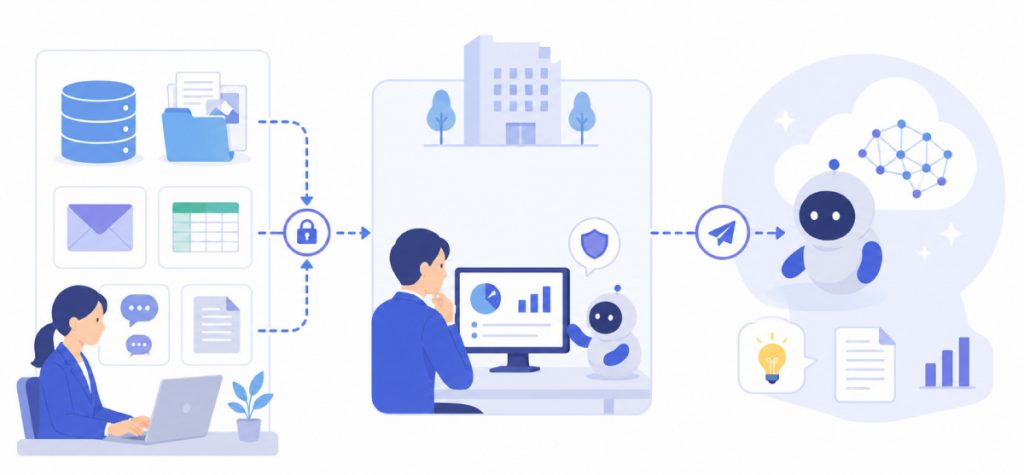
生成AIで情報漏洩が起きる理由として、以下の2項目が挙げられます。
・生成AIの学習の仕組みによるもの
・生成AI利用時の外部送信・保存の問題
生成AIの情報漏洩は、主に入力データの学習利用と外部送信・保存の両方の経路で発生します。
仕組みを経路ごとに切り分けることが対策の前提です。
生成AIの学習の仕組みによるもの
生成AIによる情報漏洩は、生成AIの学習の仕組みによって発生するケースがあります。
個人向け生成AIでは、入力した内容がモデル改善に使われ得る設定になっていることが少なくありません。
AIモデルのプロバイダーでも個人向けサービスについて学習利用することを明示しているケースが多く、機密情報を入力した時点で、データは自社の統制外へ送信されます。
そのため、社内で使用するAIのサービス利用規約や設定を確認することが大切です。
たとえば、個人向けChatGPTでは「すべての人のためにモデルを改善する」をオフにすると、それ以降の会話は原則として学習に使われません。ただし、回答への評価などのフィードバックを送った場合は、関連する会話が学習に使われることがあります(出典:OpenAI Help Center)。
社員が個人のアカウントで業務に利用している場合、会社側ではこうした設定を把握・管理しにくくなります。また、学習への利用をオフにしていても、クラウド型のサービスでは入力したデータが外部の事業者に送信されます。学習の設定だけでなく、データの保存や取り扱いについても確認が必要です。
個人情報保護委員会も、2023年6月に生成AIの利用に関する注意喚起を公表しています。本人の同意なく入力した個人データが、学習など回答の出力以外の目的で扱われる場合、個人情報保護法に違反する可能性があるとしています(出典:個人情報保護委員会)。
顧客との契約内容や開発中のソースコードなどを不用意に入力しないよう、業務で利用できるサービス・アカウントと、入力できる情報の範囲を定めることが重要です。会社が承認した環境に利用を限定し、データの取り扱いを管理できる体制を整えましょう。
顧客との契約内容や開発中のソースコードを入力してしまうようなリスクに備え、業務利用の入口で経路を限定するなどの対策が求められます。
生成AI利用時の外部送信・保存の問題
生成AI利用時の外部送信・保存の問題で、情報漏洩が発生することもあります。
法人向けサービスでは学習対象外が既定のものが多い一方で、データが外部サーバーに送信・保存される時点で別のリスクが生じます。
たとえば、OpenAIは、ChatGPT Business・ChatGPT Enterprise・APIのデータを既定では学習に使わないと公表しています。
ただし、データ保持期間を設定できるかどうかはプランや契約によって異なります(出典:OpenAI)。
「法人向けのAPIを使えば情報が保存されない」という前提は正確でなく、ログ保持期間と権限設計の確認が欠かせません。
AIプロバイダーやそれに準ずるリモートサーバー上でモデルが動作する環境では、仕組み上、データは必ず外部へ送信されます。この前提を理解しておくことが重要です。
生成AIの情報漏洩は学習利用と外部送信・保存の両軸で発生するため、利用経路ごとの仕組みを把握することが対策の起点です。
生成AIが抱えるセキュリティリスクやその対策について、こちらの記事で詳しく解説しています。併せてご覧ください。について詳しく知りたい方は、以下の記事をご覧ください。
関連記事:生成AIセキュリティ対策を進めるための考え方とは?
社内システムとして生成AIを導入する場合、このようなリスクへの対応策が不可欠です。
- 入力データの分類と利用ルールの設計
- SSO認証・ログ監査を備えた社内ゲートウェイの構築
- 機密データを外部に出さない閉域RAG環境の構築
CLINKSでは、実案件で培った具体的なノウハウを保有しております。
詳しいサービス内容や開発実績については、以下のページを参照ください。

生成AIの情報漏洩は、ベンダー側だけでなく利用者側の行動による経路でも発生します。
経路を整理して対策を立てていくことが大切です。
本章では、以下の3つの経路を解説します。
| 経路 | 概要 |
|---|---|
| 誤入力・誤共有(人的要因) | 機密情報をプロンプトへ貼り付ける、共有リンクを社外へ送る |
| シャドーAI | 会社が承認していないサービスを私物アカウントで業務利用する |
| ベンダー側の障害・不具合 | サービス提供側の不具合で、他の利用者に情報が見えてしまう |
誤入力・誤共有など人的要因による情報漏洩リスク
生成AIの情報漏洩は技術的な脆弱性以外にも人的要因で起こり得ます。
機密情報や顧客情報をプロンプトへ貼り付ける操作ミスや、機密情報を含むチャットの共有リンクを社外へ送ってしまうミスが代表的です。
特に、議事録に固有名詞が含まれたまま生成AIへ投入するといったケースは多くの企業で起こりやすく、入力を止める仕組みが整っていないと統制が機能しなくなります。
実際に、社員がソースコードを生成AIへ入力してしまった事例も報じられています(詳しくはサムスン電子の事例で紹介します)。
禁止語フィルタと教育の組み合わせが情報漏洩防止の手段として有効です。
生成AIのシャドーAIによる情報漏洩リスク
会社が承認していない生成AIサービスを私物アカウントで業務利用するシャドーAIは、情報漏洩リスクを不可視化する点で対処が難しい経路です。
業務効率化のために自分で使い始めた結果、顧客情報や契約書が管理外サービスへ入力される状況が生まれやすくなります。
企業が用意している公式環境が使いにくければ、現場は手近なサービスへ流れやすくなってしまいます。
実務で不足なく活用できる環境の用意と、承認済みサービスの整備・監査ログによる可視化が現実的な対策と言えるでしょう。
ベンダー側の障害・不具合による情報漏洩リスク
利用者側に落ち度がなくても、サービス提供側の不具合によって情報が漏れる場合があります。
2023年3月には、ChatGPTの不具合により、一部の利用者に他人の会話履歴のタイトルが表示されるケースが報告されています(詳しくはChatGPTの不具合の事例で紹介します)。
このような不具合は、自社だけでは完全に防げないため、サービス選定時にベンダーのセキュリティ認証や障害時の報告体制を確認しておくことをおすすめします。
また、入力する情報の範囲を絞っておけば、万一の障害時にも被害を小さく抑えられます。
人的要因・シャドーAI・ベンダー側の障害は、生成AIの代表的な情報漏洩経路です。
利用者側の行動を想定し、それを前提とした統制設計がリスク低減に直結します。
AI導入で失敗しないための注意点と対策について詳しく知りたい方は、以下の記事をご覧ください。
関連記事:AI導入で失敗しないために企業が知るべき注意点と対策
生成AIによる情報漏洩は、すでに現実に起きています。
ここでは、報道や公式発表で確認できる代表的な23つの事例を紹介します。
| 事例 | 漏洩の経路 | 教訓 |
|---|---|---|
| サムスン電子(2023年) | 社員による入力(人的要因) | 利用を開放する前に、入力してよい情報の境界を決める |
| ChatGPTの不具合(2023年) | ベンダー側の不具合 | 入力する情報の範囲を絞り、被害を最小化する |
| ChatGPTの共有リンク(2025年) | 共有機能の設定(誤共有) | 共有リンクは「誰でも見られる状態」と考え、社内ルールで扱いを決める |
サムスン電子|社員がソースコードをChatGPTへ入力
韓国のサムスン電子では2023年4月、エンジニアが社内のソースコードを誤ってChatGPTへアップロードしていたことが判明しました。
同社は翌5月、社内の端末やネットワークでの生成AIツールの利用を禁止しています。
この事例から学べるのは、利用を開放する前に「何を入力してよいか」の境界を決めておく重要性です。
AI導入の失敗事例から学ぶリスクと対策について詳しく知りたい方は、以下の記事をご覧ください。
関連記事:【事例5選】AI導入の失敗事例から学ぶリスクとPoC段階での対策
事後の全面禁止は業務効率を下げるうえ、シャドーAIを生む原因にもなります。
出典:Bloomberg
ChatGPT|不具合で他ユーザーの会話タイトルや決済情報が表示
2023年3月20日、ChatGPTで利用していたオープンソースのライブラリ(redis-py)に起因する不具合が発生しました。
その結果、一部の利用者に、他の利用者の会話履歴のタイトルが表示されました。
さらにOpenAIは、特定の9時間に利用していたChatGPT Plus会員の1.2%について、氏名・メールアドレス・支払い先住所・カード番号の下4桁・有効期限が他人に見えた可能性があると公表しています。
本件は、利用者に落ち度がなくても情報は漏れ得る、という事実を示す事例です。そのため、「そもそも入力しない情報」を決めておくことが、自社の情報を守るうえでの最後の防波堤になるといえるでしょう。
出典:OpenAI
ChatGPT|共有リンクの会話がGoogle検索に表示
2025年7月末、ChatGPTの共有リンクで公開された会話が、Google検索の結果に表示されていることが報じられました。共有時に「検索エンジンに表示する」設定を選べる機能があり、4,500件を超える会話が検索できる状態になっていました。
中には、氏名や履歴書、業務の相談内容が含まれるものもありました。OpenAIはこの機能を短期間の試験だったとして取りやめ、検索結果からの削除にも取り組んでいます。
この事例は、社員が便利な機能を「よかれと思って」使うだけで情報が広がる、という誤共有のリスクを示しています。共有リンクを社外に出すときのルールも、あらかじめ決めておきましょう。
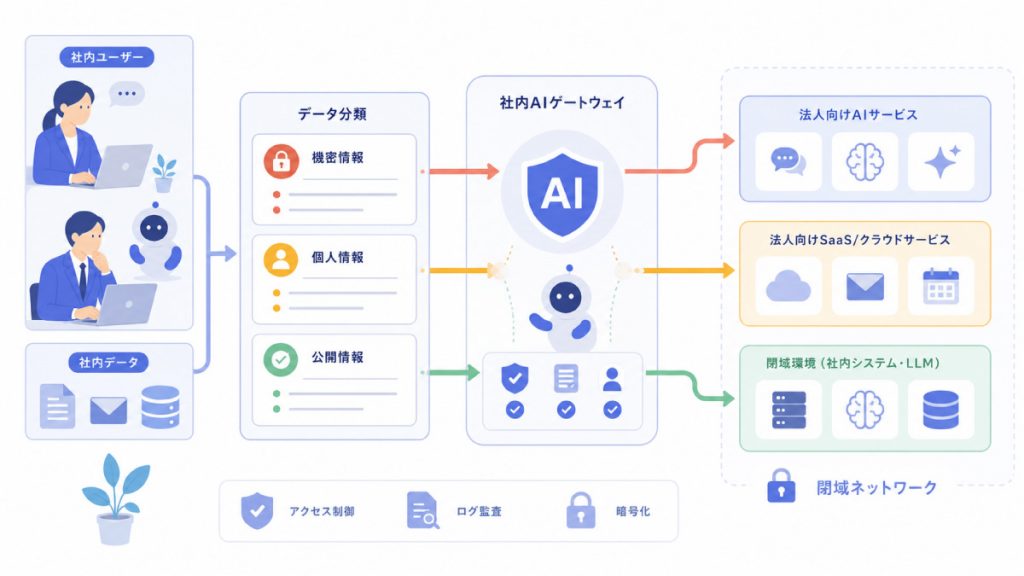
生成AIの情報漏洩を防ぐには、以下3つの要素を設計しておくことが大切です。
| 構成要素 | 概要 |
|---|---|
| データ分類・データセットの整備 | 入力してよい情報・いけない情報を決める |
| ゲートウェイとRAG閉域構成 | AIへの接続経路を一元管理し、機密データを外に出さない |
| 社内ルール・権限管理・教育 | ルールを明文化し、ログ監査と研修で形骸化を防ぐ |
生成AIに利用するデータの分類・データセットの整備
生成AI利用時はなんらかのデータを入力します。
そのため、まずは入力データの分類から始めるとよいでしょう。
| 項目 | 具体例 | 防止できるリスク |
|---|---|---|
| 入力データ分類 | 個人情報・契約情報を入力禁止に設定 | 機密情報の誤入力 |
| 入力許可区分の明文化 | 「公開情報のみ入力可」などを定義 | 現場判断による誤利用 |
| 法人向けサービス利用 | ChatGPT Enterprise、Azure OpenAI利用 | シャドーAI利用 |
| データセット整備 | 利用可能データのみ整理・管理 | 不適切データ利用 |
個人情報や契約情報などの機密情報を入力不可として明示しつつ、入力許可区分の例も明文化することで、現場で判断しやすくなります。
また、個人向けサービスの業務利用は禁止とし、契約管理できる法人向けサービスへ集約することで、監査ログとシャドーAI対策の土台が整います。
入力ルールを社内規程として文書化する手順は、以下の記事で詳しく解説しています。
関連記事:生成AIガイドラインのテンプレートと作り方|社内ルール整備のポイントを解説
ゲートウェイとRAG閉域構成による利用経路の集約
さらなる対策としては、AIへの接続を一元管理するゲートウェイを配置する構成も有効です。
| 項目 | 具体例 | 防止できるリスク |
|---|---|---|
| AIゲートウェイ導入 | 接続経路を一元管理 | 無許可利用 |
| SSO認証 | 社員アカウント認証を統一 | 不正アクセス |
| DLP・入力マスキング | 機密情報検知・自動マスク | 情報漏洩 |
| 閉域RAG構成 | 社内文書の検索とAIの処理を閉域ネットワーク内で完結(ローカルLLM・プライベート環境のLLM) | 外部送信リスク |
ゲートウェイはSSO認証・DLP・入力マスキング・ログ監査を集約し、機密情報の素通りを防ぎます。
SSO(シングルサインオン)は社員アカウントで認証を一本化する仕組み、DLP(Data Loss Prevention)は機密情報の持ち出しを検知・遮断する仕組みです。
さらに高いセキュリティが求められる業務では、ローカルLLMや閉域ネットワーク上のプライベートLLMが根本的な解決策として挙げられます。
AIモデルをローカルで動かす方法を含めたAI開発環境の選び方について詳しく知りたい方は、以下の記事をご覧ください。
RAG(検索拡張生成)は、社内文書を検索してAIの回答に反映させる仕組みです。社内データを活用する範囲が広がるほど、データを外に出さない構成の価値は高まります。
関連記事:RAGとは?生成AIでの社内データ活用による作り方と事例をわかりやすく解説
許容できるコストや機密度に応じて、段階的に構成を設計することが大切です。
社内ルール・権限管理・教育による生成AI利用のガバナンス統制
生成AIの情報漏洩対策では、技術面だけでなく、社内ルールや利用統制の整備も重要です。
| 項目 | 具体例 | 防止できるリスク |
|---|---|---|
| 利用ルール整備 | 入力禁止情報を明文化 | 人的ミスによる漏洩 |
| 権限管理 | 部門別アクセス制御 | 不適切利用 |
| 利用ログ監査 | 操作履歴・入力履歴を保存 | 問題発生時の追跡不能 |
| 社員教育 | 入力禁止情報や事例を定期研修で共有 | ルールの形骸化 |
利用可能な生成AIサービスや入力禁止情報を明確化することで、現場判断による人的要因での情報漏洩リスクを抑制できます。
また、SSO認証や権限管理、利用ログの監査体制を整備することで、シャドーAI利用や不適切利用の防止にもつながります。
データ分類と利用経路の集約を起点に、社内ゲートウェイと閉域構成を段階的に整備することが、生成AIの情報漏洩を防ぐ実装の手順です。
社内ゲートウェイやRAG閉域構成は、設計の方針を決める段階がもっとも重要です。
CLINKSはデータ分類の整理からゲートウェイ設計、閉域環境の構築まで、貴社の環境に合わせた実装プランをご提案できます。
構成設計の具体的な相談はCLINKSへお気軽にお問い合わせください。
曖昧な課題感を具体的な開発要件へと翻訳するヒアリング力で、CLINKSがAI開発をサポートします
CLINKSでは、要件定義と並行して検証を開始できるスピード感を備えており、お客様のアイデアを素早く形にすることが可能です。
さらに、RAGやベクトルDB、各種フレームワークを駆使した高度な実装力と豊富なノウハウを掛け合わせ、信頼性の高いシステムを構築します。
「AIで何かしたいが、何から手をつければいいか分からない」といった状態でも、的確に要件を言語化しサポートいたします。ぜひ一度CLINKSへご相談ください。
当社は「自分たちが使えないものは、お客様に提案しない」という方針のもと、全社で生成AIを業務に活用しています。
本章では、当社が自社で運用している以下の3つの対策を紹介します。
| 取り組み | 内容 |
|---|---|
| 利用環境の集約 | 自社開発の法人向け生成AI「ナレフルチャット」を社内業務でも活用 |
| 全社教育 | 生成AIパスポート合格者1,135名(※2026年4月時点)、生成AI関連の社内研修を年間50回以上 |
| 認証・方針の明示 | ISO/IEC 42001・ISMS(ISO27001)・ISO27017・プライバシーマークを取得し、AI方針を公開 |
業務で使う生成AIを、管理できる環境へ集約する
当社では、自社開発の法人向け生成AIプラットフォーム「ナレフルチャット」を、社員が業務で生成AIを利用するための共通基盤として活用しています。会社が管理できる環境を用意することで、社員が個人のアカウントや未承認のサービスに頼らず、生成AIを利用できる体制を整えています。
法人向け生成AIチャット「ナレフルチャット」の特長と機能について詳しく知りたい方は、以下の記事をご覧ください。
関連記事:生成AI導入の壁を突破する!ナレフルチャットとは?
ナレフルチャットは、ユーザー数無制限の企業単位定額制です。社員数に応じて費用が増えないため、一部の社員に利用を限定せず、全社で導入しやすい点が特徴です。業務で使える環境を広く提供することは、未承認の生成AIを使う「シャドーAI」の抑制にもつながります。
また、ナレフルチャットに加えてAIエディタも活用し、開発業務の効率化を進めています。生成AIの利用を管理できる環境に集約しながら、生産性の向上につなげています。
「入力してはいけない情報」を全社の共通言語にする
ルールが守られるかどうかは、社員一人ひとりのリテラシーに左右されます。
そこで当社では生成AI関連の社内研修を年間50回以上実施し、生成AIパスポートの合格者は1,135名に達しました(※2026年4月時点)。
生成AIパスポートは、一般社団法人生成AI活用普及協会(GUGA)が実施する資格試験で、情報漏洩などのリスクも出題範囲に含まれます。
また、社員のAIスキルをLv.1(AIリテラシー)からLv.4(AIアーキテクト)までの4段階で定義し、育成に活用しています。
関連記事:「導入して終わり」にしない!CLINKSが実践する生成AI活用とAI人材育成の全戦略
セキュリティ認証とAI方針で、運用の基準を明確にする
当社は、AIマネジメントシステムの国際規格であるISO/IEC 42001、ISMS(ISO27001)、ISMSクラウドセキュリティ(ISO27017)、プライバシーマークを取得しています。
あわせて、AIの利用に関する基本的な考え方を「AI方針」としてWebサイトで公開しています。
社外に方針を示すことで、社員にとっても判断の基準が明確になります。
CLINKSのAIへの取り組みについて詳しく知りたい方は、以下の記事をご覧ください。
関連記事:CLINKSのAIへの取り組み|全社員が使いこなす「AI DRIVEN COMPANY」への挑戦
以下では、生成AIの情報漏洩に関するよくある質問に回答します。
生成AIの利用を禁止すれば情報漏洩は防げますか?
無料版と有料版の生成AIで情報漏洩リスクに違いはありますか?
RAGを使えば生成AI利用時の情報漏洩リスクはなくなりますか?
生成AIに機密情報を入力してしまった場合、まず何をすべきですか?
ChatGPTに入力した内容を学習させない設定はありますか?
ChatGPTを使うと情報漏洩は起きますか?
生成AIに入力してはいけない情報は何ですか?
生成AIの情報漏洩は、学習利用・外部送信・人的要因・シャドーAI・ベンダー側の障害と複数の経路で発生します。
個人向けと法人向けではデータの扱いが異なるため、利用経路を契約管理できる環境へ集約することが対策の起点です。
入力データの分類と社内ゲートウェイによる統制、高機密領域での閉域構成を組み合わせることで、業務上のリスクをコントロールできます。
利用を禁止するだけではシャドーAIを招くため、「安全に使える環境」と「教育」をセットで整えることが欠かせません。
AI活用におけるセキュリティ対策と段階的な導入のポイントについて、こちらの記事で詳しく解説しています。について詳しく知りたい方は、以下の記事をご覧ください。
併せてご覧ください。
CLINKSでは、生成AIの安全な業務活用を支援するため、セキュアな社員専用AIチャットシステムの構築から、RAGや社内ゲートウェイを組み合わせた閉域環境の設計まで、一貫したサポートを提供しています。
ISO/IEC 42001、ISMS(ISO27001・ISO27017)とプライバシーマークを取得した専門チームが、情報漏洩リスクを最小化しながら生成AIの業務価値を最大化する構成をご提案します。
まずは既製の法人向け生成AIで安全な利用環境を整えたい場合は、ナレフルチャットの資料もご覧ください。
※本記事の情報は2026年10月時点のものです。